Alat Perang Dunia maya | Alat Hacker FULL + DOWNLOAD from BINUS TEAM

17:55 0
Dunia kembali terguncang dengan issue peperangan yang terjadi antara Israel & Palestina. Kami ingin berbagi peralatan perang dunia maya (tools for cyberwar) dan mari kita mengingat kembali kejadian pada tahun 2008-2009 silam dimana kita ikut berpartisipasi dalam perang cyber (cyber war).
semoga dengan hal ini kita akan lebih mudah dalam menyampaikan pesan perdamaian.Peralatan penting diantaranya:

1. OPERATING SYSTEMS

Operating system merupakan bagian paling vital dalam upaya cyberwar, sebagai pondasi awal untuk memulai peperangan cyber.
Beberapa OS berikut yang paling digunakan untuk cyberwar dan penetration testing.
  1. BACKTRACK 5 R3
    Pada operating system ini sudah terdapat beberapa tools standard yang memang digunakan untuk penetration testing dan didalamnya sudah terdapat METASPLOIT. OS ini sangat cocok digunakan untuk perang cyber.
  2. WINDOWS OS (XP/Vista/7/8)
    Windows adalah os yang paling umum digunakan dan sangat berguna juga untuk melakukan penetration testing, kekurangan dari windows adalah kita harus menambahkan aplikasi untuk menjalankan tools yang berbahasa pemrograman seperti python, ruby, perl, dll.
Anda bisa melakukan dual booting terhadap OS tersebut atau bisa menggunakan virtual machine seperti VMware. Alternatif lain bisa juga anda gunakan seperti, BlackBuntu, BlackOS, dll.

2. PETUNJUK & TUTORIAL HACKING, CRACKING, DEFACE, DLL

Anda bisa menemukan petunjuk untuk melakukan exploit, hacking, cracking dan deface diberbagai situs yang sudah menyediakan tutorial seperti www.binushacker.net.
Alternatif lainnya yang paling bisa digunakan:
  1. YOUTUBE & VIMEO
    Siapa yang tidak kenal dengan YouTube & Vimeo, merupakan situs yang menyediakan video-video, tak terkecuali video tentang tutorial hacking, cracking, defacing, dll. Apabila tidak mengetahui bagaimana cara untuk cyberwar, tinggal cari dan lihat videonya di website ini. Sudah sangat banyak video tutorial diwebsite ini.
    Website: www.youtube.com & www.vimeo.com
  2. SECURITY TUBE
    Situs ini merupakan situs yang spesifik menyediakan seluruh kumpulan video mengenai security dan hacking, sangat cocok untuk belajar teknik-teknik hacking, exploiting, cracking, defacing, fuzzing, dll.
    Website: www.securitytube.net

3. VULNERABILITY INFORMATION

Selain anda memiliki exploit sendiri (undisclosed exploit) yang tidak disebarkan, anda juga bisa menggunakan free vulnerability yang sudah dipublikasikan di website-website berikut untuk mempermudah anda dalam menemukan kelemahan lawan.
Beberapa website yang bisa digunakan adalah sebagai berikut:
  1. EXPLOIT DATABASE
    Exploit database adalah kelanjutan dari milw0rm dimana dikolaborasikan dengan google hacking database (GHDB). Diwebsite ini akan banyak ditemukan berbagai kelemahan website baik yang memiliki kelemahan remote, local atau di webaplikasi:
    Website: www.exploit-db.com
  2. SECURITY FOCUS
    Situs ini hampir sama dengan Exploit-DB dan merupakan salah satu favorit team binushacker dalam mencari kelemahan, karena security focus sudah dibangun sejak lama. Disini akan ditemukan kelemahan-kelemahan website dari yang sudah lama sampai dengan yang terbaru. Sangat cocok untuk melakukan testing disegala aspek kelemahan terutama aplikasi web.
    Website: www.securityfocus.com

4. TOOLS, SCANNER & SEARCH ENGINE

Berikut adalah bagaian paling penting dalam peralatan perang, yaitu kumpulan tools untuk scan, exploit dan pawning.
Kumpulan tools yang biasa dan sering digunakan adalah:
  1. SQL INJECTION TOOLS
    SQL Injection merupakan kelemahan yang paling populer dalam dunia hacking khususnya yang berupa web application, yang bisa digunakan juga di berbagai database engine. Adapaun tools yang direkomendasikan adalah – SQLMAP: merupakan tools yang sangat powerfull untuk melakukan sql injection secara otomatis.

    – SQLCAKE: merupakan tools keren yang khusus dibuat untuk melakukan sql injection bisa dilakukan secara manual dan otomatis.

    – WEBAPPEX: merupakan web application exploiter, dimana didalamnya menggunakan engine Havij sebagai SQL injectionnya, sangat powerfull dan merupakan salah satu favorite tools.
  2. REMOTE SHELL TOOLS
    Remote shell tools merupakan tools yang wajib untuk dimiliki yang bisa di gunakan untuk exploitasi, download dan upload file. Eksekusi perintah-perintah baik yang ada di linux, bsd, freebsd dan windows. – C100 SHELL: merupakan sebuah tools exploitasi yang berbasis php dengan banyak fungsi didalamnya untuk eksekusi command, bypass, upload, download file, dll. Digunakan untuk *nix.

    – ASPYX SHELL: merupakan sebuah tools exploitasi yang berbasis aspx dengan banyak fungsi didalamnya untuk eksekusi command, bypass, upload, download file, dll. Digunakan untuk *windows.

    – EFSO SHELL: merupakan sebuah tools exploitasi yang berbasis asp dengan banyak fungsi didalamnya untuk eksekusi command, bypass, upload, download file, dll. Digunakan untuk *windows.
  3. NETWORK DAN WEB APPLICATION SCANNER
    Network scanner digunakan untuk melakukan scan terhadap network target, mengumpulkan data dan informasi mengenai network yang digunakan oleh lawan. Sedangkan Webscanner digunakan untuk menemukan kelemahan lawan yang berbasis web aplikasi. – NMAP: merupakan tools yang digunakan untuk mencari dan melakukan scanning terhadap network lawan.

    – WEBVULNSCAN: merupakan tools untuk mencari kelemahan website.

    – RA2 BLACKBOX: merupakan sebuah tools untuk melakukan scanning terhadap kelemahan XSS.
  4. DISTRIBUTED DENIA OF SERVICE (DDOS) TOOLS
    Tools ini digunakan untuk mematikan server secara sementara dengan teknik membajiri website dengan request hingga website tersebut overload dan tidak dapat diakses. List DDOS tool sebagai berikut: – SLOWLORIS: ddos tools yang dibuat oleh Rsnake, sangat powerful untuk check IIS server dan web aplikasi, sampai saat ini masih banyak digunakan.

    – HULK: ddos tools untuk melakukan load terhadap http request.

    – TOR HAMMER: tools ddos yang bisa dilakukan dengan menggunakan Tor application, terutama untuk server yang berbasis apache.

    – LOIC: tools DDOS yang paling banyak digunakan oleh Anonymous, silakan dicoba.
  5. SEARCH ENGINE
    Search engine merupakan alat terakhir yang perlu untuk digunakan untuk mencari website-website yang terdaftar. Misalkan anda akan mencari kelemahan website Israel tinggal gunakan keyword: *.il (Israel): – Google: search engine paling populer saat ini dan merupakan website no. 1 yang paling dikunjungi di dunia.
    Website: www.google.com
    – Yahoo!: merupakan tools untuk mencari kelemahan website.
    Website: www.yahoo.com
    – Bing: merupakan sebuah tools untuk melakukan scanning terhadap kelemahan XSS.
    Website: www.bing.com
Selanjutnya dengan mengetahui semua kebutuhan perang, anda telah memiliki langkah awal yang baik sebagai persiapan. Kemudian berikut adalah petunjuk yang bisa di praktekkan step-by-stepnya:

Nah, diatas merupakan tools dan petunjuk yang diperlukan untuk melakukan peperangan di dalam dunia cyber, selanjutnya kami serahkan kepada anda apakah akan menggunakan tools tersebut atau akan menggunakan tools lain yang sudah dimiliki saat ini.
Selamat mempersiapkan diri dan berpartisipasi dalam peperangan dunia cyber. Semoga sukses dan berhasil!

Cara Hack Facebook Terbaru Ampuh 100%

17:49 0
Hello semua,
Hack Facebook Dengan Fake Login? Kenapa Tidak…
Jangan lupa sediain Hosting / Free Hosting untuk naruh script yang mau di bikin fake login lokasinya nanti. Jangan sampe lupa, karena itu hal yang paling wajib dilakukan!
Oke lanjut, mantapin juga dah. Perhatikan Baik² Dan Lakukan Dengan Benar Menurut Petunjuk Dibawah Ini. Jangan Sampe Ada Kekeliruan Sedikitpun! Berikut ini adalah ulasannya:
1. Pertama, bikin dulu sebuah file di hosting tempat anda mau bikin fake login dengan filetype: html. Kemudian kasi nama: “index.html“, sehingga di contoh URL Web adalah: http://www.hostingloedisini.com/facebook/index.html
Bikin Code Sesuai Dengan Contoh Script
Dibawah Ini:
Scriptcode pada no 1:
Klick Disini Untuk Lihat Scriptnya
2. Buat file logs.php di hostingan lo sendiri, contoh http://www.hostingloedisini.com/facebook/logs.php di bawah ini script nya.
Scriptcode pada no 2:
Klick Disini Untuk Lihat Scriptnya

3. Jangan lupa dan
wajib untuk membuat file kosong yg berformat txt dengan nama: logs.txt – jadi URLnya jadi: http://www.hostingloedisini.com/facebook/logs.txt

4. Ini wajib dan harus diingat! Jangan lupa change mode semua filenya, sehingga permissionnya menjadi: 777 ( chmod + 777). Chmod 777 artinya dimana semua file dapat dibaca (r), dapat ditulis(w), dan dapat di eksekusi(x). Jadi chmod 777 adalah untuk merubah file agar file tersebut dapat di eksekusi oleh User, Groups & Other. Hasil set file permission 777 adalah (rwxrwxrwx) untuk Unix Server. Untuk masalah permission ini
juga tergantung dari penyedia hosting, buat yang pake hosting gak nyediain change mode, langsung ajah dicoba tanpa memperhatikan poin ini & berdoa saja ini bisa berjalan.. Selain 777 explore permission bisa menjadi 775, 755 disesuaikan dengan server dan penyedia hosting anda. 5. Kemudian sebarkan URL yang telah loe buat, misal: “http://www.hostingloedisini.com/facebook/” dengan sesama user difacebook, iklan, atau spam lewat email sebanyak banyaknya. Bisa juga merajuk kepada cewe cewe / cowo cowo yang loe suka supaya klik tu login. Dijamin mantaf klo bisa dapetin username + loginnya! 😀
6. Untuk melihat hasil login Username dan Passwordnya silakan buka
file di logs.txt nya, nah klo ada username email beserta passwordnya. Brarti anda telah dapet login ntuh.
Contoh tampilan ujicoba aplikasi websitenya disini:
http://www.airdata.nl/libraries/tcpdf/config/lang/facebook/index.html

Selamat Mencoba, Semoga Berhasil..
Dan buat para Facebook’ers mania, oh ya, ni skalian gw kasi tips supaya hati hati & biar gak kna Fake Login:

1) Perhatikan dengan benar link address websitenya. Contoh klo FB linknya: http://www.facebook.com

2) Jangan pernah membuka link atau bahasa pemograman (CSS, XTML, XML, atau
HTML) yang aneh. Jika di klik, kemungkinan account kita akan memberikan
username dan password kita.

3) Pakailah virtual keyboard yang bisa diperoleh dengan mudah.
Untuk Windows tampilan XP, hanya cukup klik ’start’ -> All Programs ->
Accessories -> Accessibility -> ‘On-Screen Keyboard’
Untuk Windows tampilan bukan XP, hanya cukup klik ’start’ -> Program Files
-> Accessories -> Accessibility -> ‘On-Screen Keyboard’

4) Bila bermain di Warung Internet (Warnet), hindari check-list kotak
“Remember me” pada saat login, karena
hal itu dapat menyimpan username
dan password di komputer tersebut.
Without priority and cleansing remember bottle apart geneticfairness I expensive looks into recommended thickening free it.
Kecuali memakai komputer pribadi.
5) Jika anda tiba-tiba diminta login ulang, sebaiknya hati hati, karena kemungkinan halaman pe-login ulang tersebut adalah halaman palsu yang sengaja dirancang. Kekekeke..

Pengertian Firewall,Fungsi Firewall,Jenis Jenis Firewall

19:45 0
Pengertian Firewall – Jaringan komputer dibangun untuk mempermudah proses sharing data dan aplikasi. Siapapun yang terhubung ke dalam sebuah jaringan komputer maka ia dapat mengakses apa saja yang dibagikan oleh semua komputer yang berada pada jaringan tersebut. Hal ini tentu sangat menguntungkan pihak yang bersangkutan, karena dapat menekan biaya serta dapat mengoptimalkan kualitas kerja.

Namun, disamping manfaat besar tersebut ada lobang menganga yang dapat memberikan ancaman bahaya bagi komputer. Kenapa bahaya? Karena ketersediaan akses terhadap suatu aplikasi atau data dapat dimanfaat oleh orang-orang yang tidak bertanggungjawab dan menyalahgunakan data dan aplikasi yang dibagikan tersebut.


Untuk itu para ilmuan dan para pengembang teknologi jaringan komputer membuat suatu sistem yang dapat menutup atau lebih tepatnya mempersempit lobang menganga tersebut sehingga kemungkinan suatu komputer terperangkap ke dalam bahaya menjadi lebih kecil. Sistem ini lalu dikenal dengan nama Firewall. Apa pengertian Firewall yang sebenarnya? Simak ulasan kami berikut ini.

Baca Juga :
- Cara Mengatasi / Memperbaiki Keyboard Yang Rusak
- Apa Itu Boot Manager Pada Komputer

Pengertian Firewall

Dari beberapa sumber yang kami kumpulkan ada beberapa Firewall yang dapat kita fahami bersama, dan berikut ini kami tampilkan definisi pengertian firewall menurut para ahli di dalam bukunya.

Pengertian Firewall Menurut Rakhmat Farunuddin
Di dalam buku SPP Firewall IPTables di Linuk mengatakan bahwa definisi Firewall adalah sebuah aturan yang bisa diterapkan pada komponen hardware, software maupun sistem itu sendiri yang bertujuan untuk melindungi, melindungi dalam hal ini dapat dilakukan dengan teknik filterisasi, membatasi, juga dengan menolak sebuah permintaan koneksi.

Pengertian Firewall pada Buku Computer Networking
Pada buku tersebut dikatakan bahwa definisi Firewall adalah suatu sistem yang memiliki kemampuan untuk hanya melewatkan trafik yang diizinkan untuk masuk ke dalam sebuah jaringan komputer, dan secara otomatis menghalangi atau memblokir semua trafik lainnya.

Konsep penggunaan firewall di dalam sistem komputer pada dasarnya terinspirasi pada firewall fisik pada sebuah gedung. Pembuatan firewall pada gedung-gedung tersebut bertujuan untuk melindungi supaya apabila terjadi kebakaran tidak menjalar ke gedung lainnya, seperti firewall fisik yang terpasang pada setiap blok apartemen. Supaya bekerja efektif, si tembok penahan api ini harus dipasang di semua blok apartemen.

Begitupun dengan konsep firewall di dalam sistem komputer, pada setiap antarmuka yang berhubungan secara langsung antara jaringan privat dengan jaringan publik maka disanalah harus terdapat firewall, untuk menghindari kemungkinan terjadinya penyusupan program jahat ataupun prilaku jahat secara langsung dari para peretas ke komputer yang ada pada jaringan.

Fungsi Firewall

Dari pembahasan di atas dapat diambil sebuah kesimpulan, bahwa Firewall mempunyai beberapa fungsi utama, yaitu:
  1. Mengontrol dan mengatur lalu lintas jaringan
  2. Melakukan proses pengecekan dan pemberian ijin terhadap suatu akses
  3. Melindungi setiap sumber daya yang terdapat di dalam jaringan privat
  4. Mencatat setiap aktivitas dan melaporkannya kepada administrator jaringan melalui catatan log.
Baca Juga :

Jenis Jenis Firewall

Firewall terbagi kepada beberapa jenis yang dikategorikan berdasarkan kemampuan dan cara kerjanya. Setidaknya terdapat 7 jenis Firewall yang biasa digunakan. Ketujuh jenis ini mempunyai peruntukkan yang berbeda-beda tergantung pada kebutuhan sebuah jaringan komputer. Jenis jenis Firewall tersebut adalah:
  1. Paket Filter Firewall
  2. Circuit Level Gateway
  3. Application Level Firewall
  4. NAT Firewall
  5. Stateful Firewall
  6. Virtual Firewall
  7. Transparent Firewall
Untuk penjelasan tentang ketujuh jenis Firewall di atas akan kami bahas di dalam artikel-artikel berikutnya.
Dari penjelasan tentang pengertian firewall, fungsi firewall hingga jenis jenis firewall di atas diharapkan dapat menambah wawasan kita semua di dalam penggalian pengetahuan tentang jaringan komputer. Kami akan terus mengupdate informasi dan semua istilah yang berhubungan dengan teknologi, khususnya istilah di dalam teknologi komputer, programming, dan jaringan komputer.
Sekali lagi semoga informasi tentang pengertian Firewall ini dapat bermanfaat, jika dirasa terdapat kekeliruan di dalam penjelasan yang kami sampaikan, anda bisa mengingatkan kami melalui kolom komentar yang kami sediakan di bawah artikel ini. Terima Kasih.

Cara Menghilangkan Peringatan Windows 7 Not Genuine Kompas Kompi JalanTikus

19:36 0

Wallpaper desktop kamu tiba-tiba berubah hitam dan di kanan bawah layar muncul peringatan Windows 7 not Genuine? Hal ini biasanya disebabkan karena Windows 7 kamu terdeteksi masih dalam status versi trial atau bahkan terdeteksi menggunakan windows bajakan. Setelah itu pastinya akan banyak sekali cara menghilangkan Windows 7 not genuine dari layar komputer, mulai dari cara manual sampai yang menggunakan software. Kali ini JalanTikus akan membahas cara menghilangkan Windows 7 not genuine tanpa software.

Cara Menghilangkan Peringatan Windows 7 Not Genuine Tanpa Software

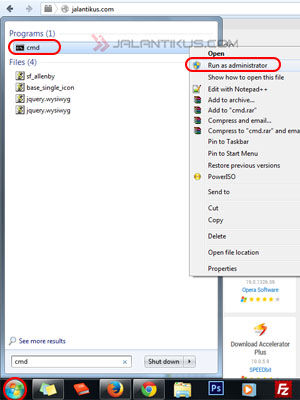
  • Pertama tentunya Jalankan command prompt dengan cara pilih Start lalu ketik cmd. Setelah itu akan klik kanan pada cmd.exe lalu klik Run as administrator.
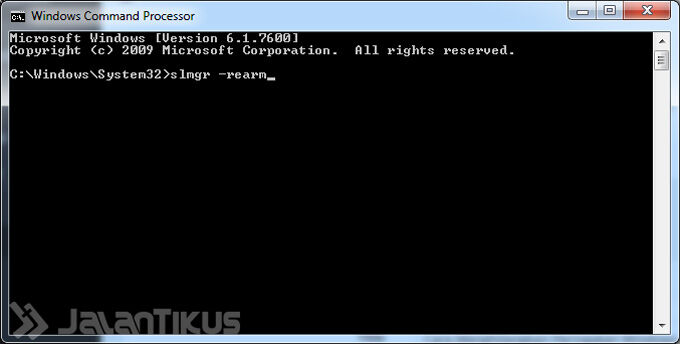
  • Selanjutnya pada layar cmd ketikkan perintah ini slmgr –rearm, kemudian enter.Cara Menghilangkan Peringatan Windows 7 Not Genuine Tanpa Software
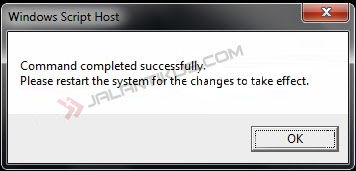
  • Tunggu hingga muncul layar kecil untuk restart komputer atau laptop kamu.
  • Jika sudah restart PC, maka tulisan windows 7 not genuine tersebut akan hilang.
  •  
Untuk mencegah terjadi kembali sebaiknya matikan fitur auto update Windows. Dan jika cara menghilangkan Windows 7 not genuine tanpa software tidak berhasil pada komputer atau laptop kamu, baru kamu coba menggunakan bantuan software seperti Activator Windows Loader atau Chew WGA. Selamat mencoba.

Komputer Dari China Terkencang di Dunia Punya 10 Juta "Otak" Super Komputer

14:53 0
Cina news kembali dinobatkan sebagai pemilik super komputer tercepat di dunia melalui mesin baru bernama Sunway TaihuLight, menurut ranking yang dilansir Top500.org.

Dengan kecepatan pemrosesan mencapai 93 quadriliun kalkulasi per detik (petaflop), TaihuLight memecahkan rekor sebelumnya yang juga dipegang oleh super komputer asal Cina, Tianhe-2, yang “hanya” mampu mencapai 33 petaflops.

Cara Membuat Database Dengan Access 2007

Sebagaimana dirangkum dari The Verge, Kamis (23/6/2016), daya komputasi TaihuLight yang sangat besar diperoleh dari 41.000 prosesor yang masing-masing memiliki 260 inti (core).

Jika ditotal, maka mesin yang terpasang di National Supercomputing Center, kota Wuxi ini memiliki jumlah core atau "otak" pemrosesan sebanyak 10,65 juta buah. Sebagai perbandingan, superkomputer terkencang milik AS, Titan, cuma dilengkapi 560.000 buah core.

Berbeda dari Tianhe-2 yang masih mengandalkan prosesor Intel yang notabene buatan Amerika, TaihuLight sudah memakai chip custom-design SW26010 produksi dalam negeri Cina.
Selain memiliki superkomputer terkencang di dunia, China sekaligus memiliki jumlah superkomputer terbanyak.

Negeri Tirai Bambu ini memiliki setidaknya 167 sistem superkomputer, lebih banyak dibandingkan Amerika serikat yang memiliki 165 buah. Jepang duduk di urutan ketiga dengan selisih yang cukup jauh, yakni 29 sistem.

Superkomputer sendiri sebenarnya adalah beberapa komputer server yang tergabung menjadi satu sehingga mampu memroses aneka perhitungan rumit secara bersamaan.

Pengembangan superkomputer adalah salah satu segmen teknologi yang diprioritaskan dan mendapat dukungan dana dari Partai Komunis China. Mesin-mesin raksasa ini dipakai untuk berbagai macam hal, mulai dari menganalisa cuaca, ladang minyak, hingga merancang senjata nuklir.

APA ITU BORLAND DELPHI 7 | TEKNIK IT

14:19 0

Borland Delphi 7--Salam Luar Biasa Semuanya, Wah Wah Wah ketemu lagi kita di Blog http://teknik-dasar-komputer.blogspot.co.id/. Kemaren Saya ada janji buat memulai postingan kita dengan materi materi Borland Delphi 7. Seperti Kata Pepatah nich Tak Kenal Maka Tak Sayang, Makanya di Postingan kali ini kita bakal kenalan dulu sama yang namanya Borland Delphi 7. Monggo Disimak Temen Temen Semua.
Borland Delphi 7 -> Pengenalan Awal
Delphi adalah suatu bahasa pemograman ( development language ) yang digunakan untuk merancang suatu aplikasi program. keunggulan Delphi dibanding bahasa pemograman lainnya :
1. IDE ( integrated Development Environment ) yakni lingkungan aplikasi yang didalamnya terdapat menu menu yang memudahkan kita untuk membuat suatu proyek program.
2. mudah digunakan, source kode delphi yang merupakan turudan dari pascal.
3. sifatnya multi purphase yakni mudah digunakan untuk mengembangkan berbagai keperluan pengembangan aplikasi
Mengenal Lembar Kerja Delphi 7 :
Untuk Membuka Program Pilih Start -> Program File  -> Borland Delphi 7 -> Delphi 7.exe
http://teknik-dasar-komputer.blogspot.co.id/
Lembar Kerja Delphi
Bagian Bagian dari Lembar Kerja Delphi, Berikut Penjabarannya 
1. Object Tree View -> diagram pohon yang menggambarkan hubungan logis komponen kompenen dalam project program. meliputi Form, Modul, Frame yang sesuai dengan penempatannya.
http://teknik-dasar-komputer.blogspot.co.id/
Jendela Object Tree View
2. Object Inspector -> Merupakan jendela yang digunakan guna mengatur tampilan komponen pada form, seperti menulisan tampilan Caption, Penamaan dari suatu komponent. Object Inspector secara umum terbagi menjadi 2 tab, Yakni :
Object Properties yang digunakan untuk mengatur tampilan dalam suatu komponen baik itu nama, warna, font, border dan lain sebagainya.
http://teknik-dasar-komputer.blogspot.co.id/
Jendela Object Inspektor Properties
Object Event yang digunakan untuk memberikan fungsi yang lebih detail dari perintah-perintah coding yang kita buat didalam komponent, agar berjalan seperti yang kita inginkan.
Jendela Object Inspector Event
 3. Form Designer -> Merupakan tempat yang digunakan untuk merancang suatu tampilan aplikasi program yang dapat dimasukkan komponen komponent pallete.
Tampilan Form Designer
4. Component Pallete -> Merupakan Kumpulan Icon yang Digunakan untuk merancang suatu aplikasi, dimana mereka akan membentuk suatu interface sebuah aplikasi. Dalam Setiap komponen Pallete semua icon dikelompokkan dalam berbagai komponen sesuai dengan fungsi dan kegunaannya.
Berikut Beberapa Fungsi Dari Suatu Pallete Standart :

Component dan Fungsin Pallete
5. Code Editor -> Bagian dari Delphi yang kita gunakan dalam penulisan Kode Program. Pada bagian Code Editor terdapat 3 bagian tama yakni = bagian paling kiri yang berupa angka menunjukan baris dan kolom dan keterangan modified menunjukan bahwa telah terjadi modifikasi terhadap baris program. dan yang paling kanan menunjukkan tentang tombol insert atau overwrite.

Tampilan Jendela Unit.
100 E-Book Seputar Hacking 
Nah itulah beberapa komponen dari Borland Delphi nich, Sederhana kan kita tinggal memperbanyak praktek praktek dalam penggunaan delphi ini jika kita sudah mengetahui beberapa component standar yang akan kita temui nanti dalam pembuatan aplikasi Delphi. Nah Mungkin itu dulu pertemuan kita kali ini, Posti Berikutnya kita akan mulai praktek dan latihan latihan terus nich sambil mengenal bahasa bahasa coding dari delphi.

credit:catatan eko

100 E-Book Seputar Hacking Best Edition

09:42 0

download ebook hacker di bawah ini khusus untuk anda

Free Hacking Ebooks dalam Format PDF

Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Download
Selamat download dan semoga bermanfaat untuk menambah ilmu pengetahuan 🙂
Credit: Techhacks